


 Archivačné krabice a boxy
 Archivačné spony
 Datové média (CD, DVD, Blue-ray)
 Euroobaly
 Katalógové knihy
 Krúžkové zakladače
 Násuvné lišty a obaly
 Obaly a boxy s gumičkou
 Obaly L, U a so zipsom
 Odkladacie mapy
 Organizačné laminované krabice
 Organizačné plastové krabice
 Pákové zakladače
 Písacie podložky a dosky
 Plastové aktovky
 Plastové obaly s cvočkom
 Plastové obaly s klipom
 Pokladničky
 Rozraďovače
 Rýchloviazače
 Samolepiace vrecká
 Skrinky a menovky na kľúče
 Spisové dosky
 Stojany na časopisy
 Stolové kartotéky
 Vizitkáre
 Závesné obaly a zásobníky
 Elektronické váhy
 Etiketovací systém Brother
 Etiketovací systém Dymo
 Hrebene na krúžkovú väzbu
 Kalkulačky
 Laminovacie fólie
 Laminovacie stroje
 Obálky na krúžkovú väzbu
 Rezačky papiera
 Skartovačky
 Stroje na krúžkovú väzbu
 Tepelná väzba
 Drôtené doplnky na stôl
 Kancelárske odkladače
 Kancelárske stoličky a kreslá
 Opierky chrbta a nôh
 Podložky na stôl
 Podložky pod myš a opierky zápästia
 Podložky pod stoličky a rohože
 Stojany na perá a organizéry
 Stolové lampy
 Zásuvkové boxy
 Korekčné prostriedky
 Lepiace rollery
 Lepiace tyčinky
 Lepidlá v spreji
 Odstraňovače lepidla
 Sekundové lepidlá
 Tekuté lepidlá
 Bločky na poznámky
 Bublinkové obálky
 Diáre
 Diplomy
 Farebný papier
 Fotopapier
 Hárky papiera
 Kancelársky papier
 Kotúčiky do pokladní
 Milimetrový papier
 Nástenné kalendáre
 Obálky
 Papier na vizitky
 Pauzovací papier
 Plotrové role
 Samolepiace bločky
 Samolepiace etikety
 Samolepiace záložky
 Stolové kalendáre
 Tabelačný papier
 Tlačivá
 Uhľový a prepisovací papier
 Výkresy a skicáre
 Zápisníky a poznámkové bloky
 Ceruzky, tuhy a uhlíky
 Gumy
 Kreslenie
 Luxusné perá
 Náplne do pier
 Perá
 Popisovače a markery
 Strúhadlá
 Zvýrazňovače
 Flipcharty a príslušenstvo
 Fólie na spätnú projekciu
 Identifikačné visačky
 Magnetické pásy a vrecká
 Magnetické sklenené tabule a príslušenstvo
 Magnety
 Nástenky korkové a samolepiace
 Prezentačné stojany stolové
 Projekčné plátna
 Sady doplnkov k tabuliam
 Samolepiace a magnetické rámčeky
 Stierky a držiaky popisovačov na tabule
 Stojany na tabule
 Tabule
 Tabule keramické biele
 Ukazovadlá
 Dierovačky
 Kancelárske spony
 Klipy na dokumenty
 Lupy a otvárače listov
 Nastreľovačky, spinky do nastreľovačiek
 Nožnice
 Orezávacie nože
 Pečiatkové farby a podušky
 Pečiatky
 Pripináčiky a špendlíky
 Rozošívačky
 Spinky do zošívačiek
 Zošívačky
 Dosky a tašky na výkresy
 Farby, štetce, doplnky
 Fľaše a boxy na jedlo
 Iné školské potreby
 Kružidlá
 Nožničky, gumy, strúhadlá
 Obaly na zošity
 Peňaženky
 Perá, bombičky, náplne
 Peračníky
 Pravítka a šablóny
 Puzdra na perá
 Školské boxy na zošity
 Školské dosky
 Školské zošity
 Tašky, batohy a ruksaky
 Vrecká na prezúvky
 Výkresy, papiere, podložky
 Zošity s obalom Flex
 Filamenty pre 3D tlač
 Čítačky čiarových kódov
 Batérie a akumulátory
 Nabíjačky batérií
 PowerBanky
 LED svietidlá
 LED žiarovky
 Dotykové monitory
 Držiaky a stojany
 Monitory
 Batérie do notebookov
 Tašky, batohy a púzdra
 Klávesnice
 Počítačové myši
 Reproduktory
 Slúchadlá
 Flash disky, USB kľúče
 Pamäťové karty
 Pevné disky
 Access pointy a bridge
 Dátové úložiská NAS
 IP kamery
 IP telefóny
 Mesh WiFi systémy
 Routery
 Routery s 3G/4G modemom
 Routery s 5G modemom
 Sieťové prepínače - switche
 WiFi routery
 Mobilné telefóny a príslušenstvo
 Tablety a príslušenstvo
 Atramentové tlačiarne
 Fototlačiarne
 Ihličkové tlačiarne
 Laserové tlačiarne
 Multifunkčné atramentové tlačiarne
 Multifunkčné laserové tlačiarne
 Prenosné tlačiarne
 Spotrebný materiál
 Tlačiarne čiarových kódov, etikiet a štítkov
 Tlačiarne plastových kariet
 Čistiace prostriedky
 Mydlá a dávkovače
 Osviežovače vzduchu
 Upratovacie potreby
 Papierové utierky v roliach
 Skladané papierové utierky
 Toaletný papier do zásobníkov
 Zásobníky na papierové utierky v roliach
 Zásobníky papierových utierok
 Zásobníky toaletného papiera
 Doplnky k pracovným odevom
 Jednorázové odevy
 Nepremokavé odevy
 Ochrana dychu
 Ochrana hlavy
 Ochrana kolien
 Ochrana pri práci vo výškach
 Ochrana rúk
 Ochrana sluchu
 Ochrana zraku
 Odevy pre gastro a zdravotníctvo
 Pokrývky hlavy
 Ponožky
 Pracovná obuv
 Pracovné odevy
 Špeciálne profesijné odevy
 Výstražné reflexné odevy
 Zateplené pracovné odevy
 Alufólia - alobal
 Bublinkové fólie
 Potravinové fólie
 Stretch fólie
 Dekorácie
 Obalové materiály pre gastro
 Riad
 Stolovanie
 Stroje pre gastro a príslušenstvo
 Baliace pásky
 Dispenzory a odvíjače lepiacich pások
 Lepiace pásky kancelárske
 Maskovacie pásky
 Montážne pásky a potreby
 Obojstranné lepiace pásky
 Protišmykové pásky
 Textilné pásky
 Vyznačovacie pásky
 Tonery a náplne
 Archivácia a organizácia
 Kancelárska technika
 Kancelárske doplnky
 Korekcia a lepenie
 Papier
 Písacie potreby
 Tabule a prezentácia
 Umelecké a kreatívne potreby
 Zošívačky, dierovačky a iné kancelárske potreby
 Školské potreby
 3D tlač
 Batérie, nabíjanie a napájanie
 LED osvetlenie
 Monitory a príslušenstvo
 Notebooky a príslušenstvo
 Počítačové príslušenstvo
 Prenosné pamäte a čítačky
 Sieťové prvky
 Tablety, telefóny, hodinky a príslušenstvo
 Tlačiarne a multifunkčné zariadenia
 Čistiace produkty
 Hygienický papier a zásobníky
 Ochranné pracovné pomôcky
 Gastro a párty
 Gumičky
 Lepiace pásky
 Špagáty a vrecká na sprievodky
Zero-day útoky: neznáma chyba, známe dôsledky
Určite ste už zachytili termín zero-day. V bezpečnostných správach sa objavuje čoraz častejšie, no často sa používa ako skratka pre „nový vírus“ alebo „útok, proti ktorému sa nedá nič robiť“. Obe predstavy sú nepresné: zero-day je najmä problém neznámej alebo ešte neopravenej chyby, pri ktorej má obranca menej času, menej informácií a často žiadnu hotovú záplatu.
Problém nie je neznámy vírus, ale neznáma chyba
Zero-day útok nie je magická kategória malvéru. Presnejšie ide o útok, ktorý zneužíva zraniteľnosť skôr, než je verejne známa alebo než má používateľ dostupnú opravu. NIST definuje zero-day útok ako útok zneužívajúci predtým neznámu hardvérovú, firmvérovú alebo softvérovú zraniteľnosť. Google Threat Intelligence Group používa v prehľadoch podobný praktický rámec: za zero-day považuje zraniteľnosť, ktorá bola škodlivo zneužitá v praxi pred tým, ako bola verejne dostupná záplata.
Toto rozlíšenie je dôležité. Keď sa povie zero-day, nejde automaticky o vírus, trójskeho koňa ani ransomware. Ide o chybu, cez ktorú sa útočník môže dostať ďalej. Až potom môže nasadiť malvér, spyware, nástroj na vzdialené ovládanie, ransomware alebo si vytvoriť trvalý prístup do systému.
Praktický problém je v časovaní. Pri bežnej známej zraniteľnosti už existuje verejná informácia, bezpečnostné pravidlá, indikátory kompromitácie, odporúčaná mitigácia a často aj záplata. Pri zero-day útoku to na začiatku neplatí. Obranca nemusí vedieť, že chyba existuje, v akom produkte sa nachádza, ako sa zneužíva ani podľa čoho má hľadať stopy útoku.

TP-Link Archer C64 AC1200 WiFi DualBand Router, 5xGb, 4x anténa, Agile Config
Archer C64 - AC1200 Wireless MU-MIMO WiFi Router FUNKCIE - Posilnené pokrytie WiFi: 4 externej antény a jedna interná anténa poskytujú stabilné bezdrôtové pripojenie a optimálne pokrytie - MU-MIMO: Jednoduchá správa siete na dosah ruky s TP-Link TetherMU-MIMO, ktorá dosahuje dvojnásobnej účinnosti vďaka komunikácii až s 2 zariadeniami naraz - Beamforming: Technológia Beamforming poskytuje vysoko efektívne bezdrôtové pripojenie - režim AP: Podporuje režim prístupového bodu k vytvoreniu nového prístupového bodu WiFi TECHNICKÉ VLASTNOSTI Ethernetové porty: 1 × 10/100/1000 Mbps WAN Port, 4 × 10/100/1000 Mbps LAN porty Tlačidlá: WPS / RESET anténa: 4x externá anténa externý napájací zdroj: 12V / 1A Frekvencia: 2.4 GHZ (400 Mbps) a 5 GHz (867 Mbps) Zabezpečenie: WPA / WPA2, WPA-PSK / WPA2 PSK / WPA3-SAE šifrovanie Certifikácia: CE, RoHS < / Br> Operačná teplota: 0 až 40 ° C Rozmery: 120 x 120 x 27.9 mm OBSAH < / b> - Wireless Router Archer C64 - RJ45 Ethernet kábel - Napájací adaptér - Inštalačná príručka
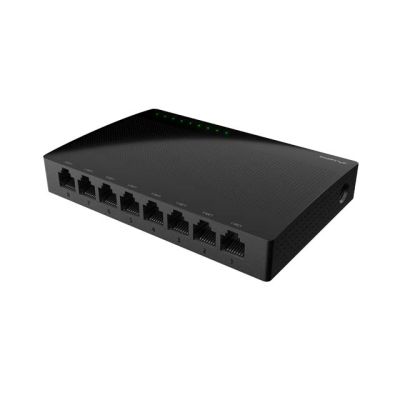
LANBERG SWITCH DSP1-1008 8X 1GB/S UNMANAGED GIGABI
Lanberg DSP1-1008 Ethernet Switch - 8portový nespravovaný gigabitový ethernetový prepínač Lanberg DSP1-1008 je kompaktný 8portový nespravovaný ethernetový prepínač navrhnutý pre stabilnú a rýchlu prevádzku v domácich sieťach, kancelárskych prostrediach a ľahkom priemysle. Zariadenie ponúka 8 portov RJ45 v štandarde Gigabit Ethernet a zaisťuje rýchle a spoľahlivé sieťové pripojenie pre počítače, servery NAS, IP kamery a prístupové body. Tento stolný gigabitový prepínač pracuje v režime plug-and-play – stačí pripojiť napájací zdroj a sieťové káble a okamžite rozšíriť infraštruktúru LAN. Je tak ideálnou voľbou pre užívateľov, ktorí potrebujú jednoduché a stabilné riešenie bez nutnosti konfigurácie. Rozšírenie rýchlej siete LAN - 8portový prepínač Ethernet Lanberg DSP1-1008 je 8portový nespravovaný ethernetový prepínač, ktorý umožňuje pripojenie viacerých zariadení do jedného bodu siete. Je vybavený 8 ethernetovými portami RJ45 a podporuje rýchlosť až 1 Gb/s, čo umožňuje plynulý prenos dát aj pri súčasnej prevádzke viacerých zariadení. Vďaka tomu je tento gigabitový ethernetový prepínač vhodný do prostredia, kde je vyžadovaná stabilná káblová sieť – doma, v kancelárii alebo v malých systémoch sieťovej infraštruktúry. Kľúčové vlastnosti zariadenia: 8 portov RJ45 Ethernet 10/100/1000 Mb/s automatické vyjednávanie rýchlosti a duplexu podpora štandardov IEEE 802.3, 802.3u, 802.3ab a IEEE 802.3x Flow Control. automatické MDI/MDI-X pre ľahké pripojenie kábla rýchly a stabilný prenos dát v rámci miestnej siete Nespravovaný prepínač Gigabit Ethernet - jednoduchosť a stabilita DSP1-1008 je klasický nespravovaný prepínač, ktorý nevyžaduje konfiguráciu ani správu prostredníctvom panelu správcu. Na rozdiel od riešení, ako sú spravované prepínače alebo zariadenia s funkciami VLAN, QoS alebo SFP, ponúka tento nespravovaný ethernetový prepínač maximálne jednoduché použitie. Po pripojení zariadenia prepínač automaticky detekuje adresy MAC a smeruje prevádzku medzi portami, čím zaisťuje efektívne využitie šírky pásma. Funkcia Flow Control (IEEE 802.3x) pomáha predchádzať preťaženiu siete a zlepšuje stabilitu prenosu. Vďaka tomu sú neriadené prepínače tohto typu veľmi obľúbené v: domácich sieťach, malých a stredne veľkých kanceláriách, IP dohľadových zariadeniach, systémoch internetu vecí, jednoduché riadiace systémy. Pevné puzdro a stabilné napájanie VDC Model DSP1-1008 využíva napájanie 5 V VDC, čo uľahčuje jeho integráciu do rôznych systémov sieťovej infraštruktúry alebo technických zariadení. Kľúčové konštrukčné vlastnosti: pasívne chladenie - tichá prevádzka bez ventilátora, nízka spotreba energie, kompaktné stolné prevedenie, stabilná prevádzka v širokom rozsahu teplôt. Priemyselný prepínač v kompaktnom stolnom prevedení Vďaka pevnej plastovej konštrukcii z vysoko kvalitného tvrdeného materiálu a stabilnému výkonu je možné zariadenie použiť nielen ako domáci ethernetový prepínač, ale aj v jednoduchých infraštruktúrnych inštaláciách alebo v prostredí so zvýšenými požiadavkami. V mnohých aplikáciách slúži ako ľahký priemyselný prepínač pre miestne siete. Môže pracovať v: malých automatizačných inštaláciách, sieťových distribučných bodoch, dohľadových systémoch, technickom zázemí, prostredie vystavené elektromagnetickému rušeniu. Robustná konštrukcia a súlad s normami IEEE zaisťujú stabilnú a bezpečnú prevádzku v rôznych sieťových scenároch. Prepínač Lanberg DSP1-1008 - kedy sa oplatí ho zvoliť? Tento 8-portový neriadený prepínač Gigabit Ethernet je dobrou voľbou, ak: potrebujete ethernetový prepínač s 8 portami RJ45, chcete rozšíriť svoju sieť LAN bez nutnosti konfigurácie, hľadáte jednoduché riešenie typu plug-and-play, potrebujete stabilné zariadenie s vysokou spoľahlivosťou, potrebujete kompaktný stolný prepínač na domáce alebo kancelárske použitie. Lanberg DSP1-1008 je solídny gigabitový ethernetový prepínač, ktorý poskytuje stabilný prenos dát, jednoduchú inštaláciu a odolnú konštrukciu – ideálny pre každodenné sieťové aplikácie.

Mercusys MS105GS-M2 5x2.5G Desktop switch MS105GS-M2
TP-Link Mercusys MS105GS-M2 5x2,5G Desktop switch 5portový 2,5G multi-gigabitový stolný switch (SOHO switch) Ideálne riešenie pre moderné domácnosti aj kancelárie prináša 5× 2,5Gb/s portov s celkovou kapacitou až 25 Gb/s, čo umožňuje naplno využiť výkon vašich zariadení. Bez problémov zvládne pripojenie NAS, serverov, herných počítačov aj WiFi 7/6E/6 prístupových bodov. Vďaka Plug & Play inštalácii bez konfigurácie je pripravený na okamžité použitie. Pokročilé funkcie ako ochrana proti slučkám (Loop Prevention) zaisťujú stabilnú sieť bez výpadkov. Bezventilátorový dizajn garantuje úplne tichý chod, ideálny do domácností aj do kancelárií. Odolné kovové prevedenie a možnosť umiestnenia na stôl či stenu prinášajú flexibilitu aj dlhú životnosť. * päť portov s rýchlosťou 2,5 Gb/s – 5× 2,5 gigabitový port odomkne najvyšší výkon vašej multi-gigabitovej šírky pásma a zariadenia a poskytne prepínaciu kapacitu až 25 Gb/s * super rýchle pripojenie - poskytuje super rýchle pripojenie pre 2,5 G NAS, 2,5 G servery, herné počítače, 2,5 G Wi-Fi 7/6E/6 prístupové body (AP), 4K video a ďalšie * káblové pripojenie bez starostí – okamžitý upgrade na rýchlosť 2,5 Gb/s bez nutnosti prechodu na kabeláž Cat6, čo znižuje náklady a starosti s inštaláciou nových káblov * ideálny pre rôzne scenáre – tvorený pre LAN párty, domácu zábavu, malé a domáce kancelárie (SOHO) a okamžité prenosy dať z pracovných staníc. * tichý prevádzka – špičkový bezventilátorový dizajn zaisťuje úplne tichý chod, ktorý je ideálny pre prostredie citlivé na hluk * kovové telo – odolné kovové puzdro a dizajn umožňujúci umiestnenie na stôl alebo montáž na stenu sa skvele hodí do rôznych prostredí * Plug and Play - jednoduchá inštalácia bez nutnosti akejkoľvek konfigurácie (automatické vyjednávanie, automatické MDI/MDIX a QoS) - použitie je jednoduché, čo šetrí čas aj námahu Model: MS105GS-M2 Rozhranie: * 5x 2,5 gigabitové ethernetové (100 Mbps/1 Gbps) RJ45 porty (automatické vyjednávanie, AUTO MDI/MDIX) Ethernetové štandardy: IEEE 802.3u, IEEE 802.3ab, IEEE802.3bz, IEEE802.3x, IEEE802.1p Ethernetový kábel (krútená dvojlinka UTP): *100Base-TX: UTP cat. 5 kábel alebo vyšší (max. 100 m) *1000Base-T: UTP Cat. 5e kábel alebo vyšší (max. 100 m) *2,5GBase-T: UTP Cat.5e kábel alebo vyšší (max. 100 m) - vymeniť nie je potrebné iba káble typu Cat5e alebo vyššie Softvér: Režim preposielania: Store and Forward Kapacita spínača-switcha: 25 Gb/s Rýchlosť odovzdávania paketov: 18,6 Mpps Kapacita vyrovnávacej pamäte paketov: 8 Mbit Jumbo frame: 12 KB Tabuľka MAC adres: 4K - Auto-learning, Auto-aging Pokročilé funkcie: prevencia slúčiek, 802.3X riadenie toku, 802.1p/DSCP QoS, IGMP Snooping Max. spotreba energie: 5,81 W Max. odvod tepla: 19,754 BTU/h Počet ventilátorov: bez ventilátora Externý napájací zdroj: externý napájací adaptér (výstup: 9 V DC/ 0,6 A) LED indikácia: Power, Link/Act Farba: čierna Rozmery: (ŠxHxV): 99,8 × 98 × 25 mm Prevádzková teplota: -5 až 40 °C Prevádzková vlhkosť: 10 % až 90 % bez kondenzácie Prevedenie: samostatne stojace (desktop) - interné použitie Montáž: na stenu podľa potreb Obsah balenia: * 5portový 2,5G multi-gigabitový stolný switch * napájací adaptér (9V/0,6A) * gumové nožičky * inštalačná príručka Záruka: 3 roky Odkaz na web výrobcu: https://www.mercusys.com/sk/product/switch/ms105gs-m2/v1/

Zyxel GS1200-8 v3, 8 Port Gigabit webmanaged Desktop Switch GS1200-8V3-EU0101F
Zyxel GS1200-8V3 - 8portový webovo spravovaný gigabitový switch Zyxel GS1200-8V3-EU0101F je kompaktný 8portový gigabitový webovo spravovaný switch , ideálny pre malé kancelárie a domáce siete, ktoré vyžadujú vyšší výkon, základnú správu siete a tichý provoz bez ventilátora. Vďaka kovovému prevedeniu a nízkej spotrebe energie je vhodný aj pre nepretržitý prevádzku. Hlavné vlastnosti * 8× 10/100/1000 Mb/s Ethernet port * Webové rozhranie pre jednoduchú správu * Podpora VLAN (IEEE 802.1Q) * QoS – portová priorita, WRR a 802.1p CoS * Link Aggregation (2× LAG: porty 3&4, 7&8) * IGMP Snooping v1/v2/v3 pre optimalizáciu multicastu * Detekcia a prevencia sieťových slúčiek * Bezventilátorový, tichý prevádzka Výkon * Switching kapacita: 16 Gbps * Preposielacia rýchlosť: 11,9 Mpps * Veľkosť bufferu: 192 KB * Tabuľka MAC adres: 4 000 záznamov * Podpora Jumbo Frames: až 9 KB * Store and Forward prepínanie * Plný duplex Funkcia správy siete * Web-based management (Web GUI) * Port-based VLAN (8 portov) * Port mirroring * Broadcast storm control * DHCP klient * Firmware update * Ochrana prístupom pomocou systémového hesla Energetická účinnosť * Podpora IEEE 802.3az (Energy Efficient Ethernet) * Úspora energie podľa stavu linky a dĺžky kábla * Bez ventilátora (fanless design) Napájanie * Vstupné napätie: 100–240 V AC, 50/60 Hz * Externý napájací adaptér * Maximálna spotreba: 4,48 W * Minimálna spotreba: 0,424 W Fyzické vlastnosti * Prevedenie: kovové šasi * Rozmery (Š × H × V): 155 × 85 × 26 mm * Hmotnosť: 325 g Prevádzkové podmienky * Prevádzková teplota: 0 °C až 40 °C * Prevádzková vlhkost: 10 % až 90 % (nekondenzujúca) * Skladovacia teplota: -40 °C až 70 °C * Skladovacia vlhkosť: 10 % až 90 % (nekondenzujúca) Obsah balenia * Switch Zyxel GS1200-8V3 * Napájací adaptér * Rýchla inštalačná príručka * Bezpečnostné pokyny * Gumové podložky Odkaz na web výrobcu: https://www.zyxel.com/global/en/products/switch/5-port-8-port-web-managed-gigabit-switch-gs1200-series/overview

TP-Link TL-SG108 8x Gigabit Desktop Switch TL-SG108
8-Port 10/100/1000Mbps Desktop prepínač PREHĽAD TP-LINK 8 10/100/1000Mbps Desktop Prejsť TL-SG108 vám poskytuje jednoduchý spôsob, ako urobiť prechod na gigabitový Ethernet. Zvýšte rýchlosť vášho sieťového servera a chrbticové spojenie, alebo sa Gigabit na plochu reality. Navyše, TL-SG108 prijíma nižšiu spotrebu energie design. Vďaka inovatívnej energeticky účinných technológií, môže TL-SG108 ušetriť až 72% spotreby elektrickej energie, čo je šetrné k životnému prostrediu riešenie pre váš domáce alebo kancelárie. VLASTNOSTI • Inovatívne energeticky účinné technológie šetria energiu až 72% • Podporuje štandard IEEE 802.3x Flow Control pre Full Duplex režim a protitlaku pre Half Duplex režim • Steel dizajn, desktop alebo montáž na stenu Design • Podporuje QoS (IEEE 802.1p) funkcie • Non-blocking prepínanie architektúru, ktorá preposiela a filtruje pakety na plnú rýchlosť kábla pre maximálnu priepustnosť • 9K Jumbo frame zlepšuje výkon veľkých dátových prenosov • Auto-MDI/MDIX eliminuje potrebu krížených káblov • Podporuje MAC adresu auto-learning a auto-aging • Funkcia Auto-negotiation porty poskytujú inteligentné integrácie medzi 100Mbps 10Mbps, a 1000Mbps hardvér • fanless konštrukcia zaisťuje tichý chod • Plug and Play design zjednodušuje inštaláciu HARDWARE VLASTNOSTI Normy a protokoly • IEEE 802.3/802.3u / 802.3ab / 802.3x • CSMA / CD Rozhranie • 8 porty 10/100/1000 Mb/s, Auto-negotiation, Auto-MDI/MDIX Externý napájací zdroj • 100-240VAC, 50/60Hz Rozmery (W x D x H) • 158 x 101 x 25 mm Fan Množstvo • fanless LED indikátor • System Power • Link, rýchlosti a činnosť ukazovateľa na port vstavané do každej portu RJ-45 Softvérové funkcie Pokročilé funkcie • Green Technology, šetrí energiu až o 72% • 802.3x Flow Control • Podporuje QoS (IEEE802.1p) Prevod metóda • Store and Forward OSTATNÉ Osvedčenie • CE, FCC, RoHS Obsah balenia • 8-Port 10/100/1000Mbps Desktop prepínač • Napájací adaptér • Užívateľská príručka Systémové požiadavky • Microsoft ® Windows ® 98SE, NT, 2000, XP, Vista alebo Windows 7, Mac ® OS, NetWare ®, UNIX ® alebo Linux.

MikroTik Cloud Router Switch CRS326-24G-2S+RM CRS326-24G-2S+RM
Systémové riešenie platforiem firmy MikroTik pre poskytovateľov bezdrôtového pripojenia k sieti Internet. Cloud Router Switch 326-24G-2S+RM je operačným systémom SwOS či RouterOS poháňaný 24-portový Gigabitový Ethernet switch s dvoma SFP + šachtami v 1U rack vyhotovení. Upgradovanie verzie modelu CSS326-24G-2S + RM umožňuje vďaka pridanému procesoru a "Dual boot" funkciu voľbu operačného systému SwOS / RouterOS. Získavate tak aktívny prvok so základnými funkciami riaditeľného switcha s ďalšími pridanými funkciami, napr. • port-to-port forwarding management • MAC filter • VLANs configuration • mirror traffic • bandwidth limitation • MAC a IP header fields adjustment SwOS je konfigurovateľné z webového prehliadača, vedľa bežných funkcií riediteľných switchov umožňuje napríklad • port-to-port forwarding management • apply MAC filter • configure VLANs • mirror traffic • apply bandwidth limitation • adjust some MAC a IP header fields SFP šachty podporujú ako 1.25 Gb SFP moduly tak 10 Gb SFP + moduly. Technické špecifikácie: Product code: CRS326-24G-2S + RM CPU: 98DX3236A1 800 MHz RAM: 512 MB Type Storage: Flash, 16 MB Switch chip model: 98DX3236A1 10/100/1000 Ethernet ports: 24 SFP + Cages: 2 Operating system: SwOS / RouterOS (Dual boot) Supported input voltage: 9 - 30 V (jack or passive PoE) Dimensions: 440 x 144 x 44 mm Operating temperature: -40 ° C .. + 60 ° C tested Max power consumption: 24 W Serial port: RJ45 Upozornenie: Výrobca MIKROTIK nevzťahuje záruku na zariadenia poškozené prepätím. Zariadenie je potrebné na vstupoch adekvátne chrániť proti vyvolanému elektrostatickému prepätiu či prepätovým špičkám na silovom vedení. Pri vonkajších inštaláciách je potrebné používať stennú kabeláž (FTP / SFTP), príslušné prepätové ochrany (ak nie sú integrované) a vykonať korektné a efektívne uzemnenie.

TP-Link TL-SG1016PE 16xGb, (8xPOE+) easy smart rack switch 150W TL-SG1016PE
TL-SG1016PE *16-Port Gigabit Desktop/Rackmount PoE+ Easy Smart Switch, 16 Gigabit RJ45 portov including 8 PoE+ portov, 150W PoE Power supply, PoE Management, MTU/Port/Tag-based VLAN, QoS, IGMP Snooping Inteligentný switch so 16 gigabitovými portami PoE, 8 portov podporuje PoE+ TL-SG1016PE *16 portov RJ45 s rýchlosťami 10/100/1000 Mb/s *8 portov podporuje PoE+ pre prenos dať a napájanie cez jeden kábel *Funguje so zariadeniami, ktoré spĺňajú normu IEEE 802.3af/at a pomáha pri rozširovaní domácich a kanceláriských sietí *Pripojenie v štýle „plug-and-play“ a jednoduché nastavenie siete *Konfiguráciu uľahčuje webové používateľské rozhranie a utilita pre správu *HARDWARE FEATURES Štandardy a protokoly: IEEE 802.3, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3x, IEEE 802.1q, IEEE 802.1p Interface: 16 10/100/1000Mbps RJ45 Ports AUTO Negotiation/AUTO MDI/MDIX Network Media: 10BASE-T: UTP kategórie 3, 4, 5 cable (maximum 100m) EIA/TIA-568 100? STP (maximum 100m) 100BASE-TX: UTP kategórie 5, 5e cable (maximum 100m) EIA/TIA-568 100? STP (maximum 100m) 1000BASE-T: UTP kategórie 5, 5e, 6 alebo káble (maximum 100m) EIA/TIA-568 100? STP (maximum 100m) Fan Quantity: 1 Power Supply: 100-240VAC, 50/60Hz Power Consumption: Maximum: 124.4W (220V/50Hz) PoE Ports (RJ45): Štandard: 802.3 at compliant PoE Ports: Port 1- Port 8 PoE Power Budget: 150W Dimensions ( W x D x H ): 11.6*7.1*1.7 in. (294*180*44 mm) *PERFORMANCE Switching Capacity: 32Gbps Packet Forwarding Rate: 23.8Mbps MAC Address Table: 8K Packet Buffer Memory: 4.1Mbit Jumbo Frame: 9KB *SOFTWARE FEATURES Quality of Service: Support Port-Based/802.1p/DSCP priority Support 4 priority queues Rate Limit Storm Control L2 Features: IGMP Snooping V1/V2/V3 Link Aggregation Port Mirroring Cable Diagnostics Loop Prevention VLAN: Supports up to 128 VLANs simultaneously (out of 4K VLAN IDs) MTU/Port/Tag VLAN Management: Web-based GUI Easy Smart Configuration Utility Transmission Method: Store-And-Forward *OTHERS Certification: FCC, CE, RoHS Package Contents: TL-SG1016PE Power Cord Installation Guide Resource CD Rackmount Kit (19") Rubber Feet System Requirements: Microsoft® Windows® for running Utility Environment: Operating Temperature: 0?~40? (32?~104?) Storage Temperature: -40?~70? (-40?~158?) Operating Humidity: 10% ~ 90% non-condensing Storage Humidity: 5% ~ 90% non-condensing Hlučnosť priamo pri zariadení (tolerancia 1-3 cm od motora vetráka) je 60 Db, vo vzdialenosti cca 1 metra je to 42-45 Db

Mercusys MR90X AX6000 WiFi 6 Dual-Band router MR90X
MR90X MR90X AX6000 Dual-Band Wi-Fi 6 RouterSPEED: 1148 Mbps at 2.4 GHz + 4804 Mbps at 5 GHz bit LAN Ports, 1024-QAM, OFDMA, HE160FEATURE: MERCUSYS APP, IPTV, IPv6, Smart Connect, Beamforming, MU-MIMO, Parental Controls, Komunikácia, QOS, VPN Server, DFS a Config), Aginet ACS, Superadmin, EasyMesh KĽÚČOVÉ VLASTNOSTI Optimálna rýchlosť WiFi 6 2,5 Gb/s Multi-Gig Port Viac zariadení, viac zábavy Pokročilejšie Wi-Fi Všeobecná bezpečnostná ochrana Gigabitové dátové pripojenie ŠPECIFIKÁCIA Bezdrôtové štandardy Kompatibilný so štandardmi Wi-Fi 802.11ax/ac/a/b/g/n Správa Riadenie prístupu Miestna správa Vzdialená správa Rozmery (š xhxv) 209 × 172,2 × 42,4 mm Rozhranie 1× port WAN/LAN 2,5 Gb/s + 1× gigabitový port WAN/LAN + 2× gigabitové porty LAN Obsah balenia - Smerovač AX6000 8-Stream Wi-Fi 6 MR90X - Napájací adaptér - Stručná inštalačná príručka - Ethernetový kábel RJ45 Viac informácií na stránkach výrobcu: https://www.mercusys.com/ sk/product/details/mr90x/#overview

Mercusys MR30G AC1200 WiFi Gb router, 2x LAN, 1x WAN, 4x pevná anténa MR30G
MR30G - AC1200 Wireless Dual Band Gigabit Router FUNKCIE Gigabitové WiFi AC1200 - Užite si domácu zábavu bez akéhokoľvek zpoždenia a dosahujte rýchlosť až 1,2 Gb/s (867 Mb/sv pásme 5 GHz a 300 Mb/sv pásme 2,4 GHz) Gigabitové porty - Využijte plne svoj prístup k internetu a prenášajte dáta závratnou rýchlosťou, aby ste dosiahli špičkový výkon Vyššia efektivita siete - Technológia MU-MIMO umožňuje MR30G komunikovať s viacerými zariadeniami súčasne, čo zvyšuje priepustnosť WiFi pre každé zariadenie. Jednoduchá správa vašej domácej siete - Rôzne softwarové funkcie, ako je rodičovská kontrola, QoS a sieť pre hostí zaisťujú bezpečnosť a efektivitu IPv6 podporovaný - Umožňuje vám využívať služby IPv6 poskytované vašim ISP a navštevovať webové stránky IPv6 PARAMETRE Porty: 1 × Gigabit WAN Port + 2 × Gigabit LAN Porty Tlačidlo: WPS / Reset Rozmery (Š x H x V): 159,7 x 125,9 x 37,1 mm Anténa: 4x 5 dBi pevné všesmerové antény Bezdrôtový štandard: IEEE 802.11ac/n/a 5 GHz, IEEE 802.11b/g/n 2.4 GHz Frekvencia: 2.4 GHz, 5 GHz Prenos signálu: 867 Mbps (5 GHz) + 300 Mbps (2.4 GHz) Operačný módy: Router mód, Access Point mód Typ WAN: Dynamická IP / Statická IP / L2TP / PPTP DHCP: Server, DHCP zoznam klientov Zabezpečenie: Rodičovská kontrola, WPA-PSK / WPA2-PSK, Ochrana firewall, Prístup k sieti pre hostí Operačná teplota: 0 ° C - 40 ° C Obsah balenia: * MR30G * Napájací adaptér * Instalačná príručka * RJ45 ethernet kábel
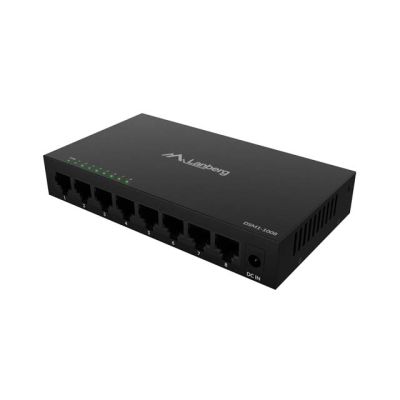
LANBERG SWITCH DSM1-1008 8X 1GB/S UNMANAGED GIGABI
Stolný prepínač Lanberg - prečo vôbec potrebujete sieťový prepínač? Doma aj v kancelárii rýchlo rastie počet zariadení "na drôte": počítač, NAS, televízor, konzola, set-top box, bod Wi-Fi, DVR, IP kamera. Pokiaľ vášmu smerovaču dochádzajú porty LAN alebo chcete zlepšiť stabilitu káblových pripojení, je dobrý prepínač najjednoduchším spôsobom, ako rozšíriť sieť bez toho, aby ste museli prestavovať inštaláciu. Takýto prepínač rozdeľuje prevádzku medzi zariadeniami, zaisťuje rýchle pripojenie a predvídateľnú prevádzku tam, kde môže byť Wi-Fi rozmarná. Prepínač Lanberg DSM1-1008 (a jeho dvojča model DSM1-1005) je ďalšou iteráciou kompaktných stolných prepínačov Lanberg - navrhnutých s ohľadom na skutočné, vyvíjajúce sa potreby užívateľov: jednoduchosť (Plug & Play), stabilita, kultúra práce a odolnosť. Stručne povedané: zapojíte napájanie a káble a zariadenie jednoducho funguje - nie je potrebná žiadna konfigurácia. Jednoduchý nespravovaný prepínač, ktorý odvedie svoju prácu DSM1-1008 je malý nemanipulovateľný stolný prepínač pripravený pre domáce a SOHO prostredie a prostredie SMB. Ako nespravovateľný model nevyžaduje prihlasovanie do panelu, nastavovanie VLAN alebo pravidiel - získate maximálnu použiteľnosť "out of the box." To je skvelý prístup, keď chcete len pridať ďalšie porty a mať pokoj. V praxi to znamená, že zariadenie je ideálne pre domáce použitie a malé kancelárie: na rozšírenie siete pre počítač, tlačiareň, televízor, NAS, prístupový bod alebo monitorovacie zariadenie. V tejto triede sa počíta aj s tichosťou: pasívne chladenie a žiadny ventilátor sú komfortom, najmä keď switch stojí na stole. Plug & Play a automatizácia na strane prepínača. DSM1-1008 funguje na princípe Plug & Play a prepínač poskytuje podporu prepínacích funkcií pre 8 portov RJ-45: rýchle nastavenie pripojenia a stabilnú prevádzku bez zbytočných zásahov používateľa. Práve vďaka tejto automatizácii je inštalácia hračkou: zapojíte káble a zariadenie sa samo postará o základné veci. 8x port pre stolné počítače - rýchle a jednoduché rozšírenie siete Srdcom zariadenia DSM1-1008 je 8x gigabitový konektor RJ-45 - to je 8 portov pre váš stôl, policu alebo zázemie. To je presne to, čo najčastejšie potrebujete na "odpojenie" routera a pohodlné pripojenie niekoľkých káblových zariadení na jednom mieste, bez rozbočovačov a kompromisov. Ak chcete jednoduchý scenár: router › switch › 8 portov k dispozícii - tento typ switcha je najuniverzálnejší. Získate 8 gigabitových prenosových ciest v malom stolnom šasi, bez nadbytočných funkcií, ktoré zvyšujú cenu. 8 gigabitových portov Ethernet v praxi. Týchto 8 portov umožňuje pripojiť sadu kľúčových káblových zariadení v jednom bode. 8x Gigabit pomáha udržiavať vysoko citlivú miestnu sieť pri súčasnej prevádzke niekoľkých zariadení (kopírovanie súborov NAS, streamovanie 4K, aktualizácia, vzdialená práca). Gigabit a šírka pásma - keď záleží na plynulosti LAN V zariadení DSM1-1008 je maximálna rýchlosť linky 1 Gb/s na port (1000 Mb/s) a celé zariadenie ponúka prepínaciu kapacitu 10 Gb/s a vyrovnávaciu pamäť 7 Mbit. V praxi: sieť LAN je pripravená na typické zaťaženie v domácnostiach a kanceláriách a prepínač sa nestáva úzkym hrdlom pri niekoľkých aktívnych zariadeniach a mnohých súčasných prenosoch. Za ocenenie stojí aj 2K tabuľka adries MAC - prepínač sa "učí" zariadenie (MAC auto-learning), čo zlepšuje odovzdávanie rámcov a stabilizuje prevádzku siete v každodenných scenároch. Tieto riešenia oceníte najmä vtedy, keď k portom pripojíte zariadenie s rôznymi prevádzkovými charakteristikami (NAS, TV, PC, DVR). MDI/MDI-X a vyjednávanie pripojení. Zariadenie DSM1-1008 automaticky prispôsobuje prepojenie kabeláži (MDI/MDI-X), takže funguje pre priamy aj krížený kábel - žiadne samostatné porty uplinku a žiadne dohady. Okrem toho sa spojenie rýchlo vytvorí vďaka automatickému vyjednávaniu a podpore sieťových funkcií na strane prepínača: v praxi získate 8x 1 gb/s spolu s automatickým vyjednávaním spojenia a konfigurácia zostáva na vašej strane "nulová": zapojíte sa do správneho portu a funguje to. Riadenie toku, čo znamená menej problémov s preťažením. Vstavaná funkcia Flow Control umožňuje riadiť prevádzku tak, aby sa znížilo riziko preťaženia linky - riadi tok dát a tým zabraňuje preťaženiu portu, keď jedno z prijímacích zariadení dočasne nestíha. Ide o praktickú funkciu riadenia toku dát, najmä pri väčších prenosoch alebo v sieťach, kde je niekedy zaťažených niekoľko portov súčasne. Čo zmení napájací zdroj 12 Voproti stolným modelom s gigabitovým ethernetom na 5 V? Bežne sa stretávame s otázkami ako 5V desktopový ethernet alebo 5V gigabitový desktopový ethernet - pretože mnoho predchádzajúcich modelov bolo napájaných prúdom 5V. DSM1-1008 vstupuje do segmentu ako 12V nemanipulovateľný gigabitový ethernetový stolný prepínač a má to svoj praktický dôvod: 12V je v mnohých inštaláciách a technických prostrediach obľúbeným štandardom. V praxi sa štandard 12 V vyskytuje na mnohých miestach, napríklad v bezpečnostných a poplašných inštaláciách av starších riešeniach CCTV. Vďaka tomu je ľahšie udržiavať "jednotný štandard" napájania okolo niekoľkých zariadení. Často sa tiež uvádzajú argumenty, ako je zvýšená stabilita prevádzky a lepšia prúdová účinnosť zariadenia vďaka použitiu vyššieho napätia - najmä v prostrediach, kde je napájanie zdieľané niekoľkými systémovými komponentmi. Kovové púzdro - stabilita, odolnosť a lepšie chladenie DSM1-1008 sa okamžite odlišuje svojim oceľovým krytom, čo je pri každodennom používaní skutočná výhoda. Kovový vypínač je odolnejší proti náhodným nárazom, "blúdeniu" po stole alebo práci v technickejšom prostredí (zázemie, teletechnický kabinet, servisná kancelária). Oceľové puzdro v praxi znamená aj príjemnejšiu stabilitu nastavenia - nič sa neprehýba a celok pôsobí dojmom "zariadenia na roky". Oceľ navyše pomáha odvádzať teplo a riešenie pasívneho chladenia znamená, že sa zariadenie dokáže chladiť ticho – žiadny ventilátor, žiadne bzučanie ani nasávanie prachu. V praxi to znamená: tichšie, čistejšie a stabilnejšie. To je dôležité, ak je stolný prepínač v prevádzke 24 hodín denne, 7 dní v týždni a má neustále aktívne porty. Montáž a nastavenie. Ako stolný model DSM1-1008 prirodzene pristane na stole, polici alebo v skrini. Pokiaľ organizujete kabeláž "po technickom spôsobe", môžete ho tiež zariadiť pre montáž pod pracovnú dosku alebo do zapusteného priestoru (napr. vedľa zväzku káblov) - kovové šasi dobre obstojí aj v takom prostredí a prístup k portom zostane pohodlný. Zoznámte sa s prepínačom Lanberg DSM1-1008 - kedy je najlepšou voľbou? DSM1-1008 si vyberte, ak: potrebujete 8 gigabitových portov v malom, estetickom stolnom formáte (tj 8 portov vždy po ruke), chcete "zapojiť a zabudnúť" - nespravované riešenie bez konfigurácie, typický nespravovateľný prepínač pre domáce a kancelárske siete, záleží vám na tichosti a kultúre prevádzky (pasívne chladenie, žiadny ventilátor), oceňujete trvanlivosť a odolnosť - kovový prepínač a oceľové puzdro majú význam, hľadáte prepínač pre domácnosť, kanceláriu, zázemie alebo malú infraštruktúru. Toto zariadenie je solídnym základom pre káblovú sieť LAN: rýchle porty, automatizácia, stabilita a dizajn, ktorý dobre obstojí pri každodennom používaní. Pokiaľ sa vaša sieť rozrastá - tento prepínač je malým kúskom, ktorý má veľký význam (a prirodzenou voľbou v kategórii neriadených prepínačov od spoločnosti Lanberg).
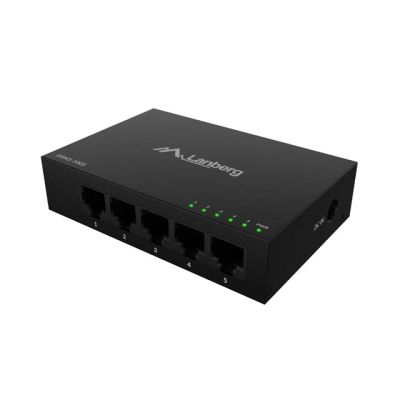
LANBERG SWITCH DSM1-1005 5X 1GB/S UNMANAGED GIGABI
Stolný prepínač Lanberg - prečo vôbec potrebujete sieťový prepínač? Doma aj v kancelárii rýchlo rastie počet zariadení "na drôte": počítač, NAS, televízor, konzola, set-top box, bod Wi-Fi, DVR, IP kamera. Pokiaľ vášmu smerovaču dochádzajú porty LAN alebo chcete zlepšiť stabilitu káblových pripojení, je dobrý prepínač najjednoduchším spôsobom, ako rozšíriť sieť bez toho, aby ste museli prestavovať inštaláciu. Takýto prepínač rozdeľuje prevádzku medzi zariadeniami, zaisťuje rýchle pripojenie a predvídateľnú prevádzku tam, kde môže byť Wi-Fi rozmarná. Prepínač Lanberg DSM1-1005 (a jeho dvojča model DSM1-1008) je ďalšou iteráciou kompaktných stolných prepínačov Lanberg - navrhnutých s ohľadom na skutočné, vyvíjajúce sa potreby užívateľov: jednoduchosť (Plug & Play), stabilita, kultúra práce a odolnosť. Stručne povedané: zapojíte napájanie a káble a zariadenie jednoducho funguje - nie je potrebná žiadna konfigurácia. Jednoduchý nespravovaný prepínač, ktorý odvedie svoju prácu DSM1-1005 je malý nemanipulovateľný stolný prepínač pripravený pre domáce a SOHO prostredie a prostredie SMB. Ako nespravovateľný model nevyžaduje prihlasovanie do panelu, nastavovanie VLAN alebo pravidiel - získate maximálnu použiteľnosť "out of the box." To je skvelý prístup, keď chcete len pridať ďalšie porty a mať pokoj. V praxi to znamená, že zariadenie je ideálne pre domáce použitie a malé kancelárie: na rozšírenie siete pre počítač, tlačiareň, televízor, NAS, prístupový bod alebo monitorovacie zariadenie. V tejto triede sa počíta aj s tichosťou: pasívne chladenie a žiadny ventilátor sú komfortom, najmä keď switch stojí na stole. Plug & Play a automatizácia na strane prepínača. DSM1-1005 funguje na princípe Plug & Play a prepínač poskytuje podporu prepínacích funkcií pre 5 portov RJ-45: rýchle nastavenie pripojenia a stabilnú prevádzku bez zbytočných zásahov používateľa. Práve vďaka tejto automatizácii je inštalácia hračkou: zapojíte káble a zariadenie sa samo postará o základné veci. 5x port pre stolné počítače - rýchle a jednoduché rozšírenie siete Srdcom zariadenia DSM1-1005 je 5 gigabitových konektorov RJ-45 - to je 5 portov pre váš stôl, policu alebo zázemie. To je presne to, čo najčastejšie potrebujete na "odpojenie" routera a pohodlné pripojenie niekoľkých káblových zariadení na jednom mieste, bez rozbočovačov a kompromisov. Ak chcete jednoduchý scenár: router › switch › 5 portov k dispozícii - tento typ switcha je najuniverzálnejší. Získate 5 gigabitových prenosových ciest v malom stolnom šasi, bez nadbytočných funkcií, ktoré zvyšujú cenu. 5 gigabitových portov Ethernet v praxi. Týchto 5 portov umožňuje pripojiť sadu kľúčových káblových zariadení v jednom bode. 5× Gigabit pomáha udržiavať vysoko citlivú miestnu sieť so súčasnou prevádzkou niekoľkých zariadení (kopírovanie súborov NAS, streamovanie 4K, aktualizácia, vzdialená práca). Gigabit a šírka pásma - keď záleží na plynulosti LAN V zariadení DSM1-1005 je maximálna rýchlosť linky 1 Gb/s na port (1000 Mb/s) a celé zariadenie ponúka prepínaciu kapacitu 10 Gb/s a vyrovnávaciu pamäť 7 Mbit. V praxi: sieť LAN je pripravená na typické zaťaženie v domácnostiach a kanceláriách a prepínač sa nestáva úzkym hrdlom pri niekoľkých aktívnych zariadeniach a mnohých súčasných prenosoch. Za ocenenie stojí aj 2K tabuľka adries MAC - prepínač sa "učí" zariadenie (MAC auto-learning), čo zlepšuje odovzdávanie rámcov a stabilizuje prevádzku siete v každodenných scenároch. Tieto riešenia oceníte najmä vtedy, keď k portom pripojíte zariadenie s rôznymi prevádzkovými charakteristikami (NAS, TV, PC, DVR). MDI/MDI-X a vyjednávanie pripojení. Zariadenie DSM1-1005 automaticky prispôsobuje spojenie kabeláži (MDI/MDI-X), takže funguje ako pre priamy, tak pre krížený kábel - žiadne samostatné porty uplinku a žiadne dohady. Okrem toho sa spojenie rýchlo vytvorí vďaka automatickému vyjednávaniu a podpore sieťových funkcií na strane prepínača: v praxi získate 5x 1 gb/s spolu s automatickým vyjednávaním spojenia a konfigurácie zostáva na vašej strane "nula jedna": zapojíte sa do správneho portu a funguje to. Riadenie toku, čo znamená menej problémov s preťažením. Vstavaná funkcia Flow Control umožňuje riadiť prevádzku tak, aby sa znížilo riziko preťaženia linky - riadi tok dát a tým zabraňuje preťaženiu portu, keď jedno z prijímacích zariadení dočasne nestíha. Ide o praktickú funkciu riadenia toku dát, najmä pri väčších prenosoch alebo v sieťach, kde je niekedy zaťažených niekoľko portov súčasne. Čo zmení 12V napájací zdroj odgigabitových ethernetových stolných 5V modelov? Bežne sa stretávame s otázkami ako 5V desktopový ethernet alebo 5V gigabitový desktopový ethernet - pretože mnoho predchádzajúcich modelov bolo napájaných prúdom 5V. DSM1-1005 vstupuje do segmentu ako 12V nemanipulovateľný gigabitový ethernetový stolný prepínač a má to svoj praktický dôvod: 12V je v mnohých inštaláciách a technických prostrediach obľúbeným štandardom. V praxi sa štandard 12 V vyskytuje na mnohých miestach, napríklad v bezpečnostných a poplašných inštaláciách av starších riešeniach CCTV. Vďaka tomu je ľahšie udržiavať "jednotný štandard" napájania okolo niekoľkých zariadení. Často sa tiež uvádzajú argumenty, ako je zvýšená stabilita prevádzky a lepšia prúdová účinnosť zariadenia vďaka použitiu vyššieho napätia - najmä v prostrediach, kde je napájanie zdieľané niekoľkými systémovými komponentmi. Kovové púzdro - stabilita, odolnosť a lepšie chladenie DSM1-1005 sa okamžite odlišuje svojim oceľovým puzdrom, ktoré je pri každodennom používaní skutočnou výhodou. Kovový spínač je odolnejší proti náhodným nárazom, "blúdeniu" po stole alebo práci v technickejšom prostredí (zázemie, teletechnický kabinet, servisná kancelária). Oceľové puzdro v praxi znamená aj príjemnejšiu stabilitu nastavenia - nič sa neprehýba a celok pôsobí dojmom "zariadenia na roky". Oceľ navyše pomáha odvádzať teplo a riešenie pasívneho chladenia znamená, že sa zariadenie dokáže samo ticho chladiť – žiadny ventilátor, žiadne bzučanie ani nasávanie prachu. V praxi to znamená: tichšie, čistejšie a stabilnejšie. To je dôležité, ak je stolný prepínač v prevádzke 24 hodín denne, 7 dní v týždni a má neustále aktívne porty. Montáž a nastavenie. Ako stolný počítač DSM1-1005 prirodzene pristane na stole, polici alebo v skrini. Pokiaľ si usporiadavate kabeláž "po technickom spôsobe", môžete ho tiež zariadiť pre montáž pod pracovnú dosku alebo do zapusteného priestoru (napr. vedľa zväzku káblov) - kovové šasi dobre obstojí aj v takom prostredí a prístup k portom zostane pohodlný. Zoznámte sa s prepínačom Lanberg DSM1-1005 - kedy je najlepšou voľbou? DSM1-1005 si vyberte, ak: potrebujete 5 gigabitových portov v malom, estetickom stolnom formáte (tj 5 portov vždy po ruke), chcete "zapojiť a zabudnúť" - nespravované riešenie bez konfigurácie, typický nespravovateľný prepínač pre domáce a kancelárske siete, záleží vám na tichosti a kultúre prevádzky (pasívne chladenie, žiadny ventilátor), oceňujete trvanlivosť a odolnosť - kovový prepínač a oceľové púzdro sú rozdiel, hľadáte prepínač pre domácnosť, kanceláriu, zázemie alebo malú infraštruktúru. Toto zariadenie je solídnym základom pre káblovú sieť LAN: rýchle porty, automatizácia, stabilita a dizajn, ktorý dobre obstojí pri každodennom používaní. Pokiaľ sa vaša sieť rozrastá - tento prepínač je malým kúskom, ktorý má veľký význam (a prirodzenou voľbou v kategórii neriadených prepínačov od spoločnosti Lanberg).
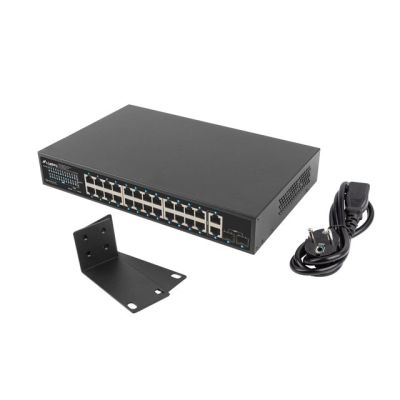
SWITCH LANBERG 24X 1GB POE+/2X GB 2X SFP RACK 19"
PRE NEHO NIE JE NAPÁJANIE PROBLÉM: JEDNODUCHÝ A FUNKČNÉ POE SWITCH+ LANBERG Prepínač PoE+ je nepostrádateľným aktívnym zariadením v každej sieťovej štruktúre, ktoré využíva prenos energie prostredníctvom štruktúrovanej kabeláže. RSGE-24P-2GE-2S-250 je určený pre všetky inštalácie: domáce, firemné, slaboprúdové, monitorovacie, IP, VoIP, siete káblovej televízie, a najmä nájde uplatnenie v zabezpečovacích, požiarnych a prístupových infraštruktúrach. Okrem primárnej funkcie prepínača, tj spracovanie prevádzky ethernetových rámcov medzi portami, navyše poskytuje každému zariadeniu napájanie v režime PoE/PoE+ - štandardy 802.3af a at. Vďaka tomu je možné zariadeniam poskytnúť až 250 wattov celkového výkonu. A to všetko spoločne so súčasným prenosom dát do nich. To šetrí zdroje, priestor aj čas, ktorý by bolo nutné venovať inštalácii samostatnej elektrickej a sieťovej inštalácie. To je dôležité najmä v prípade, že je sieť rozptýlená a jej koncové zariadenia nemajú prístup k zdroju napájania, tým skôr, ak sú namontované vonku. NEKOMPROMISNÉ RIEŠENIE - SKUTOČNÝ ROZPOČET POE: 360 IN. Prepínač je vybavený celkom 28 portami, z toho 24 portami PoE+ (Gigabit Ethernet), 2 portami Uplink (Gigabit Ethernet) a 2 portami Uplink (SFP Gigabit). Premyslený dizajn a pozornosť venovaná kvalite komponentov poskytuje používateľom až 250 W celkového reálneho výkonu pre koncové zariadenia, čo znamená, že sa môžete pripojiť súčasne: 16 zariadení podľa štandardu IEEE 802.3af (max. 15 W na port) alebo, 8 zariadení IEEE 802.3at (max. 30 W na port), Zvyšné 4 porty Uplink (2xGigabit Ethernet a 2xSFP Gigabit) pracujú nezávisle a môžu pracovať súčasne. Sú určené na výmenu dátových prenosov medzi 24 portami PoE+ a externými zariadeniami. V prípade monitorovacích/riadiacich systémov je to obzvlášť užitočné, pretože to užívateľovi umožňuje ripovať záznam z kamier do DVR a zároveň zdieľať stream ďalej (na druhom porte), napr. v miestnej sieti alebo na internete. INTELIGENTNÉ FUNKCIE ODPOJENIA PORTU POE Nie je vždy úplne jasné, ako sa prepínač zachová, keď je prekročený dostupný rozpočet PoE. Existuje niekoľko možností: port, ktorý prekročí rozpočet, bude odpojený alebo bude pripojený náhodný alebo posledný. Aké bude v poslednom prípade ich poradie po výpadku napájania a jeho obnovení, keď budú všetky pripojené k prepínaču súčasne? Spoločnosť Lanberg v prepínačoch radu RS predstavila inovatívne riešenie, ktoré vďaka jednoduchosti princípu fungovania odstraňuje akékoľvek pochybnosti o mechanike fungovania portov. V okamihu, keď je prekročený rozpočet PoE (napríklad zariadením pripojeným k portu 1), začne prepínač odpájať porty PoE počínajúc najvyšším číslovaním, kým súčet záťaží neprekročí dostupný rozpočet; prevádzka zostávajúcich portov zostane zachovaná. tie, ktoré sú odpojené, sa v podstate striedavo vypínajú a zapínajú. Funkcia je určená predovšetkým pre náročné aplikácie, ktoré kladú dôraz na bezpečnosť a nepretržitosť prevádzky, kde niektoré zariadenia musia pracovať nepretržite bez ohľadu na situáciu. V takýchto prípadoch prepínače Lanberg umožnia užívateľovi chrániť citlivé zariadenia tým, že ich pripoja k portom s najnižším číslom. REŽIM ROZŠÍRENIA AŽ NA 250 METROV S VLAN Štandardné prepínače podľa normy umožňujú zariadeniam pracovať až do vzdialenosti 100 metrov na jednom káblovom vedení. Niekedy sa však ukáže, že vzhľadom k rozsiahlej chrbticovej sieti a zložitému prostrediu je pri vývoji kabeláže a sietí nutné vlastné riešenie, ktoré ide nad rámec štandardu. V prípade monitorovacích riešení sa jedná o pomerne častý problém, najčastejšie z dôvodu nadmernej vzdialenosti medzi distribučným zariadením a koncovým zariadením. Prepínače Lanberg majú funkciu, ktorá umožňuje prenos dát (max. 10 Mb/s) a napájanie PoE+ až na vzdialenosť 250 m na jednom káblovom vedení. Stačí prepnúť tlačidlo do polohy "PoE+ Extend 250 m" na kryte a zaistiť prevádzku na dlhšiu vzdialenosť pre porty 1 ~ 24. Toto riešenie bolo zavedené pre monitorovacie a IP systémy a systémy kontroly prístupu, najmä ak sú koncové zariadenia umiestnené vonku bez možnosti inštalácie ďalších sieťových rozvodov. Prepäťová ochrana 4 kV. Samotný prepínač aj zariadenia k nemu pripojené sú opakovane vystavené rôznym nebezpečenstvám, vrátane elektrických výbojov, ktoré môžu prechádzať napájacími aj sieťovými káblami. S ohľadom na bezpečnosť zariadenia aj ich užívateľov vybavila spoločnosť Lanberg prepínač integrovaným ochranným obvodom proti výbojom, ktorý zaručuje ochranu 4 kV pre všetky porty a účinne tak znižuje ich poškodenie prepätím. Za štandardných podmienok bude prevádzka siete pokračovať bez prerušenia, prepínač bude pracovať bez akýchkoľvek výpadkov a užívateľ získa bezpečnosť prevádzky zariadenia aj infraštruktúry. MONTÁŽNA SADA JE SÚČASŤOU DODÁVKY - UŠI DO 19" Rad spínačov RS sa vyznačuje nielen kvalitou spracovania, jednoduchosťou použitia, funkčnosťou prístroja, ale aj doplnkovosťou z hľadiska montáže a prípadne dodávaného príslušenstva. Spoločnosť Lanberg predstavila sadu príslušenstva pre všestrannú montáž svojich spínačov. RSGE-24P-2GE-2S-250 sa dodáva s montážnymi ušami pre 19" skrine a sadou montážnych skrutiek (okrem M6). To umožňuje širšie použitie a väčšiu voľnosť inštalácie prepínačov radu RS.
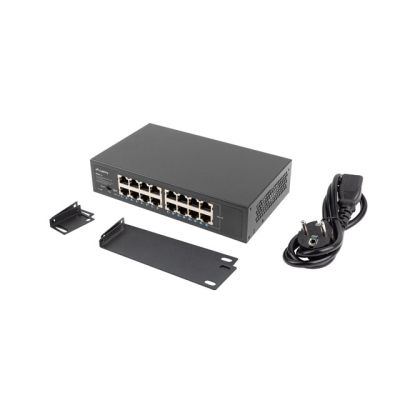
PREPÍNAČ LANBERG RSGE-16 16X 1GB GIGABITOVÝ ETHERN
PRE NEJ PRENOS NIE JE PROBLÉM: JEDNODUCHÝ A FUNKČNÝ UNMANAGED SWITCH LANBERG Prepínač je nepostrádateľným aktívnym zariadením v každej sieťovej štruktúre, ktoré využíva prenos prostredníctvom štruktúrovanej kabeláže. RSGE-16 je určený pre všetky inštalácie: domáce, firemné, slaboprúdové, monitorovacie, IP, VoIP, siete káblovej televízie. Jeho vhodné puzdro a priložené držiaky umožňujú inštaláciu v serverových rozvádzačoch, poskytované funkcie umožňujú všestranné použitie v akejkoľvek konfigurácii, použitá zbernica a mikroobvod zaisťujú rýchlosť v štandarde Gigabit Ethernet. To všetko ho predurčuje na použitie v náročných a rozsiahlych sieťach. REŽIM PREDĹŽENIA AŽ NA 250 METROV Štandardné prepínače podľa normy umožňujú zariadeniam pracovať až do vzdialenosti 100 metrov na jednom káblovom vedení. Niekedy sa však ukáže, že vzhľadom k rozsiahlej chrbticovej sieti a zložitému prostrediu je pri vývoji kabeláže a sietí potrebné vlastné riešenie, ktoré ide nad rámec štandardu. V prípade monitorovacích riešení sa jedná o pomerne častý problém, najčastejšie z dôvodu nadmernej vzdialenosti medzi distribučným zariadením a koncovým zariadením. Prepínače Lanberg disponujú funkciou, ktorá umožňuje prenos dát (max. 10 Mb/s) až do vzdialenosti 250 m na jednom úseku kábla. Pre zaistenie prevádzky na dlhšiu vzdialenosť stačí prepnúť tlačidlo na kryte do polohy "Extend 250 m". Toto riešenie bolo zavedené pre monitorovacie a IP systémy a systémy kontroly prístupu, najmä ak sú koncové zariadenia umiestnené vonku bez možnosti inštalácie ďalších sieťových rozvodov. FUNKCIA ODDELENIA PORTOV - VLAN VLAN je funkcia so širokou škálou funkcií, od oddelenia alebo prepojenia niekoľkých logických sietí v rámci inej, väčšej fyzickej siete až po oddelenie portov medzi sebou. Táto funkcia sa používa hlavne v konfigurovateľných prepínačoch, ale zriedka sa vyskytuje v rozpočtových, nieto ešte v nespravovaných riešeniach. Prepínače Lanberg majú funkciu, ktorá umožňuje oddeliť od seba všetky štandardné porty (1 ~ 14) a zároveň umožňuje každému portu prenášať iba s portami Uplink (15 ~ 16). Pre zaistenie oddelenia portov stačí na šasi prepnúť tlačidlo do polohy "VLAN". Toto riešenie bolo zavedené na zabezpečenie účinnej ochrany zariadení v monitorovacích, poplašných a prístupových systémoch. Najmä tam, kde bezpečnosť stojí vždy na 1. mieste. Prepäťová ochrana 2 kV. Samotný prepínač aj zariadenia k nemu pripojené sú opakovane vystavené rôznym nebezpečenstvám, vrátane elektrických výbojov, ktoré môžu prechádzať napájacími aj sieťovými káblami. S ohľadom na bezpečnosť zariadenia aj ich užívateľov vybavila spoločnosť Lanberg prepínač integrovaným ochranným obvodom proti výbojom, ktorý zaručuje ochranu 2 kV pre všetky porty, čím účinne znižuje ich poškodenie v dôsledku prepätia. Za štandardných podmienok bude prevádzka siete pokračovať bez prerušenia, prepínač bude pracovať bez akýchkoľvek výpadkov a užívateľ získa bezpečnosť prevádzky zariadenia aj infraštruktúry. MONTÁŽNA SADA JE SÚČASŤOU DODÁVKY - UŠI PRE 10" A 19" Rad spínačov RS sa vyznačuje nielen kvalitou spracovania, jednoduchosťou použitia, funkčnosťou prístroja, ale aj doplnkovosťou z hľadiska montáže a prípadne dodávaného príslušenstva. Väčšina dostupných malých spínačov na trhu sa dodáva pre voľne stojacu alebo 19" štandardnú montáž. Niektorí výrobcovia zabúdajú na užívateľov, ktorí chcú ich výrobky používať v menších domácich alebo SOHO inštaláciách. A to najmä tam, kde majú prepínače malý počet portov, a teda aj malé rozmery. 10". Spoločnosť Lanberg predstavila sadu príslušenstva pre univerzálnu montáž svojich prepínačov. RSGE-16 sa dodáva so samostatnými montážnymi ušami pre 10" a 19" skrine a tiež so sadou montážnych skrutiek (okrem M6). To umožňuje širšie použitie a väčšiu voľnosť inštalácie prepínačov radu RS.
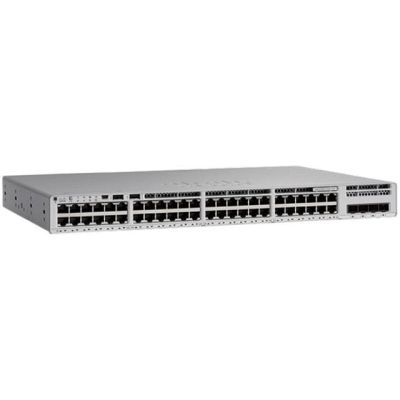
Cisco Catalyst C9200L 48-port PoE+, 4x1G, Net. Ess
Nová koncepcia sieťových prepínačov radu C9K plne kompatibilná s SD-WAN riešením značky CISCO. Modely radu C9200L nie sú modulárne, sú predávané vždy z Ent. Alebo Adv. Licencií, ktorú je potrebné nasmerovať na SmartAccount koncového zákazníka. Vďaka tomuto získa zákazník maximálnu flexibilitu a dokonalý prehľad o svojich zariadeniach a licenciách. Toto zariadenie možno predať len spoločnostiam zaradeným v partnerskom programe spoločnosti Cisco. Pre bližšie informácie o tejto produktovej rade a partnerskom programe navštívte našu stránku www.atcomp.cz/cisco
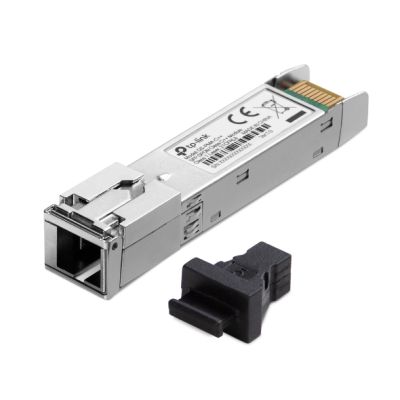
TP-Link GPON OLT SFP opt.module,Class C++ DS-PMA-C++
DS-PMA-C++ Modul SFP GPON triedy C++ Funkcie *Umožňuje viaceré gigabitové optické internetové pripojenie až do 2,488 Gb/s downstream a 1,244 Gb/s upstream. *Podporuje režimy 2.5G a 1G Ethernet UNI pre flexibilný prístup k internetu. *Funkcia horúceho prepínania umožňuje rýchlu a jednoduchú inštaláciu a použitie. *Podporuje protokol OMCI a DDM (Digitálne diagnostické monitorovanie) pre centralizované riadenie a sledovanie v reálnom čase. Špecifikácia Modul Kombo PON SFP+ Vlnová dĺžka *Tx: 1490 nm *Rx: 1310 nm Konektor *Zariadenie: GPON SFP * Vlákno: SC/UPC Typ vlákna: Jednovláknové (9/125 um) Dátová rýchlosť *Tx - Prenosová rýchlosť: 2,488 Gbps *Rx - Rýchlosť prenosu dát: 1,244 Gbps Úroveň výkonu *Tx Optický výkon: +5~+10 dBm *Rx citlivosť ?-31 dBm Pomer vyhasnutia: >8,2 dB Tolerancia optického výkonu Rx: >5 dBm Prenosová vzdialenosť: Max. 20 km Hot swap: Áno Nominálne napätie: 3,3 V (< ± 5%) Diagnostická funkcia: Monitoruje parametre, ako je napätie, výkon transceiveru a teplota Elektrická úroveň *Dátové rozhranie: LVPECL * Ovládacie rozhranie: LVTTL
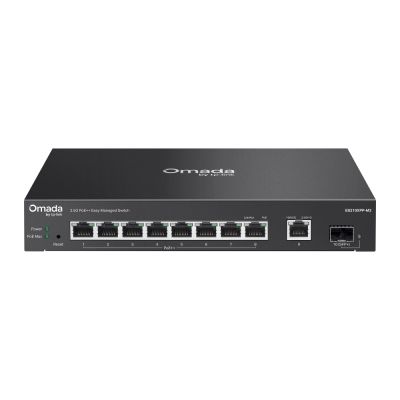
TP-Link ES210XPP-M2 Omada Easy Manage, 8x2.5G PoE++, 1x10G RJ, 1x10G SFP
TP-Link ES210XPP-M2 – 10-portový 2,5G/10G Easy Managed PoE++ switch Omada Omada 10portový Easy Managed switch s 8× 2,5GbE PoE++, 1× 10GbE RJ45 a 1× 10G SFP+ portom. Vlastnosti: * 8× 10/100/2500 Mbps RJ45 portov s podporou PoE/PoE+/PoE++ (IEEE 802.3af/at/bt) * 1× 10Gbps RJ45 port a 1× 10G SFP+ slot pre vysokorýchlostné pripojenie * Celkový PoE budget 200 W, maximálne 90 W na jeden PoE++ port * Jednoduché použitie: Podpora Plug-and-Play pre okamžité pripojenie a jednoduchú konfiguráciu ďalších funkcií * Centralizovaná cloudová správa prostredníctvom webového rozhrania alebo aplikácie Omada pri použití kompatibilného kontroléra * Podpora VLAN, izolácia portov, QoS, IGMP Snooping a automatická prevencia sieťových slučiek * Funkcia Fast PoE, Perpetual PoE a PoE Auto Recovery pre spoľahlivé napájanie pripojených zariadení * Bezventilátorový dizajn (Fanless) pre tichú prevádzku * Odolné kovové puzdro s možnosťou umiestnenia na stôl alebo montáže na stenu Hardvérové ??parametre: * Rozhranie: 8× RJ45 (100 Mb/s/1 Gb/s/2,5 Gb/s) PoE++, 1× RJ45 (100 Mb/s/1/2,5/5/10 Gb/s), 1× 10G SFP+ slot * Celkový počet portov: 10 * PoE Out: 8× IEEE 802.3af/at/bt PoE++ * Maximálny PoE výkon na port: 90 W * Celkový PoE power budget: 200 W * Počet ventilátorov: Bez ventilátorov (Fanless) * Inštalácia: Stolové, na stenu * Fyzický bezpečnostný zámok: Áno * Napájanie: Externý AC/DC adaptér (vstup 100–240 V AC, výstup 54 V DC / 4,16 A) * Rozmery (Š × H × V): 226 × 131,2 × 35 mm * Ochrana proti prepätiu: ±6 kV Výkon: * Prepínacia kapacita: 80 Gb/s * Rýchlosť preposielania paketov: 59,52 Mpps * Tabuľka MAC adries: 16K * Vyrovnávacia pamäť paketov: 5 Mbit * Jumbo rámec: 10 KB * VLAN: IEEE 802.1Q, Port-Based VLAN, MTU VLAN * Maximálny počet VLAN skupín: 32 * Podpora Link Aggregation: Áno, statická agregácia * Podpora IGMP Snooping: IGMP v1/v2/v3 Odkaz na web výrobcu: https://www.omadanetworks.com/ cz/business-networking/omada-switch-agile/es210xpp-m2/#specifications
Preto nestačí otázka, či máte antivírus. Dôležitejšia otázka znie: čo sa stane, ak sa útočník napriek ochrane dostane dovnútra? Zistí to niekto rýchlo? Má kam pokračovať? Má používateľ alebo firma zálohy? Sú administrátorské účty oddelené od bežných? Je kritická služba vystavená internetu bez dôvodu?
Zraniteľnosť, exploit, útok a payload nie sú to isté
V debatách o kyberbezpečnosti sa často miešajú pojmy, ktoré označujú rôzne časti toho istého reťazca. Pri zero-day útokoch sa ich oplatí rozlíšiť, lebo inak vzniká falošný pocit, že jeden bezpečnostný nástroj vyrieši celý problém.
Zraniteľnosť je chyba v softvéri, hardvéri, firmvéri alebo konfigurácii. Môže ísť o nesprávne overovanie prístupu, chybu v spracovaní pamäte, nedostatočnú validáciu vstupu alebo zlé predvolené nastavenie služby. Samotná zraniteľnosť ešte nie je útok. Je to slabé miesto.
Exploit je spôsob, ako slabé miesto zneužiť. Môže to byť kus kódu, špeciálne pripravená požiadavka, dokument, obrázok, sieťový paket alebo kombinácia viacerých krokov. Pri hodnotných cieľoch býva exploit súčasťou reťazca, v ktorom jedna chyba otvorí prvé dvere a ďalšia zvýši oprávnenia alebo obíde sandbox.
Zero-day útok je reálne použitie exploitu pred tým, ako je chyba známa alebo opravená. Payload je to, čo útočník po úspešnom prieniku vykoná: ukradne dáta, zašifruje súbory, vytvorí nový účet, presunie sa do ďalšej časti siete, odpočúva komunikáciu alebo pripraví sabotáž.
Jednoducho povedané: zraniteľnosť je chyba, exploit je nástroj alebo postup na jej zneužitie, útok je jeho použitie a payload je praktický dôsledok po prieniku. Reťazec vyzerá takto: zraniteľnosť → exploit → prienik → payload → dopad.
Prečo sú zero-day útoky stále aktuálne
Zero-day útoky nepatria medzi najbežnejšie formy kyberkriminality. Pre mnohých útočníkov je stále lacnejšie zneužiť staré, známe a nezaplátané zraniteľnosti, slabé heslá, phishing alebo zle nastavené cloudové účty. To však neznamená, že zero-day útoky sú okrajová téma.
Google Threat Intelligence Group identifikovala 90 zero-day zraniteľností zneužitých v reálnych útokoch v roku 2025. V medziročnom porovnaní to predstavuje nárast oproti 78 prípadom za rok 2024, hoci samostatná analýza za rok 2024 pôvodne uvádzala 75 prípadov. Rozdiel súvisí s tým, že GTIG priebežne aktualizuje dáta podľa neskôr odhalených incidentov. Dôležitejší než samotný rozdiel v počte je trend: zero-day exploitácia sa stabilne drží na vysokej úrovni a presúva sa k infraštruktúre, ktorá má pre útočníkov väčší strategický význam.
Takmer polovica sledovaných zraniteľností v roku 2025, konkrétne 43 prípadov alebo 48 %, zasiahla enterprise technológie. To je podstatné. Verejná predstava o zero-day útoku často vyzerá ako infikovaný notebook po otvorení prílohy. Realita je širšia. Moderný útok môže začať na VPN bráne, firewalle, virtualizačnej platforme, bezpečnostnom appliance alebo inom zariadení na okraji siete.
Pre jednotlivca zostávajú dôležité operačné systémy, mobilné zariadenia, prehliadače a komunikačné aplikácie. V roku 2025 tvorili koncové platformy a produkty 52 % sledovaných zero-day prípadov. Operačné systémy boli najčastejšou kategóriou so 39 zraniteľnosťami a mobilné operačné systémy stúpli na 15 prípadov. Prehliadače však klesli pod 10 % sledovanej aktivity, čo môže naznačovať účinnejšie hardeningové opatrenia. Zároveň však treba počítať s tým, že lepšia operačná bezpečnosť útočníkov môže časť exploitácie robiť menej viditeľnou.
Pre firmy je najdôležitejší posun k edge a bezpečnostným zariadeniam. Tie sú atraktívne preto, že stoja na rozhraní medzi internetom a internou sieťou, majú vysoké oprávnenia a často nemajú rovnakú úroveň EDR viditeľnosti ako bežné servery alebo notebooky. Ak útočník kompromituje zariadenie, ktoré má sieť chrániť, problém nie je len v jednom systéme. Môže získať výhodný bod na ďalšie sledovanie, pohyb alebo opakovaný vstup.
Ako zero-day útok typicky prebieha
Typický zero-day útok nemusí vyzerať dramaticky. Útočník alebo výskumník objaví chybu. Ak ju objaví výskumník a nahlási ju výrobcovi, môže nasledovať koordinované zverejnenie a oprava. Ak ju objaví útočník alebo sa dostane na trh s exploitmi, zraniteľnosť môže zostať istý čas tajná a používať sa selektívne.
Útočník si následne pripraví exploit alebo kúpi existujúci exploit. Cieľom môže byť konkrétna organizácia, konkrétna osoba alebo široko používaný produkt. Po úspešnom prieniku sa snaží získať vyššie oprávnenia, udržať prístup, zistiť topológiu siete a dosiahnuť obchodný alebo spravodajský cieľ.
Až keď výrobca, bezpečnostná komunita alebo incident response tím chybu odhalí, začína druhá fáza: oprava, mitigácia, detekčné pravidlá a vyšetrovanie dopadu. V tejto chvíli sa zero-day postupne mení na známe riziko. Paradoxne, vtedy sa môže zvýšiť počet útokov na systémy, ktoré záplatu nenasadili. Z pôvodne exkluzívnej schopnosti sa stáva návod dostupný širšiemu spektru útočníkov.
Nie každý zero-day útok je masový. Najdrahšie a najcennejšie exploity sa často používajú opatrne, pretože odhalenie znižuje ich hodnotu. Pri masovej kyberkriminalite útočníci často radšej využívajú známe, ale nezaplátané zraniteľnosti. Sú lacnejšie, spoľahlivejšie a pri slabom patch manažmente stále fungujú.
Kto býva cieľom
Bežný používateľ nie je mimo rizika, ale pravdepodobnosť cieleného zero-day útoku je pri ňom nižšia než pri ľuďoch s politickou, finančnou, právnou alebo informačnou hodnotou. Vyššie riziko majú novinári, aktivisti, politici, právnici, manažéri, vývojári, administrátori, kryptoinvestori a ľudia s prístupom k citlivým systémom alebo dokumentom.
Tu vstupuje do hry aj trh s komerčným spywarom. Dodávatelia komerčného sledovacieho softvéru a ich zákazníci patria podľa GTIG medzi významných používateľov zero-day exploitov. V roku 2025 im Google po prvýkrát pripísal viac zero-day exploitácie než tradičným štátom podporovaným špionážnym skupinám. Prakticky to znamená, že najrizikovejší používatelia by nemali svoju bezpečnosť stavať iba na bežných spotrebiteľských odporúčaniach.
Malé a stredné firmy často nie sú cieľom preto, že by boli samy strategicky významné. Zaujímavé sú pre dáta, prístup k zákazníkom, dodávateľský reťazec, e-mailové účty, fakturáciu alebo slabé verejne dostupné služby. Veľké organizácie a štátne inštitúcie majú vyššie riziko špionáže, dlhodobého monitoringu, sabotáže alebo prípravy na neskorší konflikt.
Kritická infraštruktúra je samostatná kategória. Pri energetike, doprave, zdravotníctve, vode, verejných službách alebo telekomunikáciách nejde iba o únik dát. Incident môže ovplyvniť prevádzku služieb, bezpečnosť ľudí a dôveru v základné spoločenské systémy.
Prečo nestačí antivírus, firewall ani samotné aktualizácie
Antivírus je stále užitočný, ale nie je univerzálnou odpoveďou. Pri zero-day útoku nemusí existovať signatúra, známy detekčný vzor ani jednoduchý indikátor, podľa ktorého by sa dal útok spoľahlivo zastaviť. Moderné bezpečnostné nástroje používajú aj behaviorálnu detekciu, reputáciu, izoláciu a heuristiku, ale ani tie negarantujú zachytenie každej exploitácie.
Firewall pomáha znižovať útočnú plochu, no nevyrieši problém, ak je zraniteľná služba zámerne vystavená internetu alebo ak je zraniteľný samotný edge produkt. Práve to je nepríjemný paradox súčasnej infraštruktúry: zariadenia, ktoré majú chrániť sieť, môžu byť zároveň atraktívnym vstupným bodom.
Aktualizácie sú základ, ale pri zero-day útoku oprava často ešte neexistuje. Keď už existuje, rozhoduje rýchlosť nasadenia a schopnosť zistiť, kde sa zraniteľný komponent používa. Organizácia, ktorá nevie, aké systémy vlastní, čo má vystavené internetu a kto za to zodpovedá, bude mať problém aj pri dobre napísanej bezpečnostnej výzve od výrobcu.
Nestačí ani školenie používateľov. Pomáha pri phishingu a sociálnom inžinierstve, ale nevyrieši technickú chybu vo VPN bráne, knižnici, operačnom systéme alebo správcovskom rozhraní. Školenie je dôležitá vrstva, nie náhrada technických a procesných opatrení.
Čo má robiť jednotlivec
Pre bežného používateľa má najlepší pomer námahy a prínosu základná hygiena. Nezaručí nulové riziko, ale výrazne znižuje pravdepodobnosť bežných incidentov a obmedzuje škodu, ak sa niečo pokazí.
Používajte podporovaný operačný systém, prehliadač, mobil a aplikácie. Staré zariadenie, ktoré už nedostáva bezpečnostné aktualizácie, je dlhodobý prevádzkový dlh, nie výhodná úspora. Zapnite automatické aktualizácie tam, kde dávajú zmysel, a neodkladajte aktualizácie prehliadača, mobilu a komunikačných aplikácií.
Zapnite viacfaktorové overenie najmä pre e-mail, cloud, bankovníctvo, sociálne siete, pracovné účty a správcu hesiel. Nepoužívajte administrátorský účet na bežnú prácu, ak to operačný systém a vaše návyky umožňujú. Obmedzte počet rozšírení v prehliadači a odinštalujte aplikácie, ktoré nepoužívate.
Zálohujte dáta spôsobom, ktorý prežije stratu alebo zašifrovanie zariadenia. V domácnosti to môže byť kombinácia cloudovej synchronizácie a externej zálohy. Pri citlivých dátach je dôležité aj šifrovanie a kontrola, kto má k zálohám prístup.
Ľudia s vyšším rizikovým profilom by mali zvážiť prísnejšie opatrenia: separátne zariadenie na citlivú komunikáciu, bezpečnostné režimy typu Lockdown Mode alebo Advanced Protection, opatrnosť pri nečakaných odkazoch a rýchlu konzultáciu s odborníkmi pri podozrivých pádoch aplikácií, správach alebo pokusoch o prihlásenie.
Čo má robiť malá firma
Malá firma často nepotrebuje drahý bezpečnostný program, ale potrebuje poriadok. Prvý krok je inventár: aké zariadenia, účty, cloudové služby, domény, e-maily, VPN, NAS, weby a správcovské rozhrania firma používa. Bez inventára sa riziko nedá riadiť, iba odhadovať.
Druhý krok je zistiť, čo je vystavené internetu. Mnohé incidenty nezačínajú sofistikovaným zero-day útokom, ale službou, ktorá nikdy nemala byť verejne dostupná, alebo zariadením, ktoré roky nikto neaktualizoval. Pri verejne dostupných systémoch musí byť jasné, kto ich spravuje, ako sa aktualizujú a čo sa stane, keď výrobca oznámi kritickú zraniteľnosť.
MFA by malo byť povinné pre e-mail, administráciu, cloudové služby, VPN a účtovníctvo. Bežné účty treba oddeliť od administrátorských. Prístup bývalých zamestnancov a externistov má mať jasný proces rušenia. Zálohy musia byť buď offline, alebo immutable, aby ich útočník nevedel jednoducho zmazať spolu s produkčnými dátami.
Malá firma potrebuje aj jednoduchý incident response plán. Nemusí mať 80 strán. Stačí vedieť, kto rozhoduje, koho volať, kde sú zálohy, ako odpojiť kritický systém, kto komunikuje so zákazníkmi a kde sú uložené prístupy k doménam, hostingu a cloudovým službám. Pri incidente sa improvizácia rýchlo mení na drahú chybu.
Čo má robiť väčšia organizácia
Väčšia organizácia musí riešiť zero-day riziko ako systémový problém. Nestačí kúpiť EDR alebo SIEM a predpokladať, že tým je téma vyriešená. Tieto nástroje môžu byť užitočné, ale iba ak existuje tím, ktorý rozumie ich signálom, má dostatočné logy a vie konať.
Kľúčové je attack surface management: vedieť, čo je dostupné zvonku, ktoré systémy sú kritické, kto ich vlastní a ako rýchlo sa dajú izolovať alebo opraviť. Centralizované logovanie a korelácia udalostí sú dôležité najmä preto, že edge zariadenia môžu byť mimo bežnej endpointovej viditeľnosti. Ak sieťová brána nemá EDR agenta, musia existovať iné zdroje dôkazov: sieťové logy, autentizačné logy, zmeny konfigurácie, anomálie v prístupe a integrita zariadenia.
Segmentácia siete a least privilege znižujú dopad prieniku. Ak kompromitovaná VPN brána alebo používateľský účet automaticky otvára cestu k doménovým radičom, zálohám a produkčným databázam, problém nie je iba v zraniteľnosti. Problém je v architektúre.
Vulnerability management musí vedieť odlíšiť bežnú záplatu od stavu, keď treba obísť štandardný change management. Pri kritickej exploitácii v praxi nie je vždy rozumné čakať na najbližšie plánované okno. Organizácia potrebuje proces núdzovej mitigácie: dočasné vypnutie služby, obmedzenie prístupu, sieťové pravidlá, izoláciu komponentu alebo rýchle nasadenie opravy.
Rovnako dôležité je testovať obnovu. Záloha, ktorú nikto nikdy neobnovil, je hypotéza. Tabletop cvičenia pomáhajú zistiť, či ľudia vedia, čo robiť, kto má rozhodovaciu právomoc a kde proces závisí od jednej osoby, ktorá nemusí byť dostupná.
Zero Trust bez marketingových ilúzií
Zero Trust neznamená kúpiť jeden produkt a premenovať VPN. Je to prevádzkový princíp: nikomu a ničomu sa automaticky nedôveruje len preto, že je „vo vnútri siete“. Prístup sa overuje podľa identity, zariadenia, kontextu, oprávnení a rizika.
V praxi to znamená MFA pre administrátorov, podmienený prístup, oddelenie administrátorských účtov, kontrolu stavu zariadenia pred prístupom, minimálne oprávnenia, segmentáciu a audit prístupov. Dobrý Zero Trust znižuje implicitnú dôveru a obmedzuje laterálny pohyb po prieniku.
Trade-off je v komplexite. Zle implementovaný Zero Trust môže spomaliť používateľov, vytvoriť množstvo výnimiek, zvýšiť záťaž helpdesku a dodať manažmentu falošný pocit kontroly. Najhoršia verzia je taká, ktorá pridá nové prihlasovacie bariéry, ale nezmení oprávnenia, segmentáciu ani monitoring.
Preto má zmysel začať od najrizikovejších prístupov: administrátori, vzdialený prístup, cloudová administrácia, produkčné systémy, zálohy a identity. Až potom riešiť širšiu transformáciu.
PrintNightmare: keď obyčajná tlačová služba otvorí veľký problém
PrintNightmare je dobrá historická pripomienka, že kritická zraniteľnosť nemusí prísť z exotického systému. Súvisela so službou Windows Print Spooler a rizikom vzdialeného spustenia kódu. V prostredí Windows domén bola tlačová infraštruktúra bežnou, často málo spochybňovanou súčasťou prevádzky.
Microsoft v júli 2021 vydal mimoriadne bezpečnostné aktualizácie pre CVE-2021-34527 a upozornil, že významnú úlohu zohrávali aj nastavenia Point and Print. Pri nezabezpečenej konfigurácii mohli organizácie zostať vystavené riziku aj po tom, čo sa problém verejne riešil.
Pointa nie je v tom, že každá tlačová služba je extrémne nebezpečná. Pointa je širšia: bezpečnostná oprava nie je iba technická otázka. Môže zmeniť prevádzku, administráciu, používateľský komfort aj náklady IT oddelenia. Ak oprava ovplyvní inštaláciu ovládačov, workflow helpdesku alebo oprávnenia používateľov, firma musí riešiť bezpečnosť aj prevádzkový dopad naraz.
PrintNightmare zároveň ukázal, prečo je nebezpečné hovoriť o „automatickom získaní práv správcu domény“ bez kontextu. Reálny dopad závisel od konfigurácie, oprávnení, dostupnosti služby a architektúry prostredia. Presnejšie je hovoriť o možnosti vzdialeného spustenia kódu, eskalácii oprávnení a riziku širšej kompromitácie podľa konkrétnych podmienok.
Nový dôraz: edge zariadenia a enterprise infraštruktúra
Najdôležitejší posun posledných rokov je útok na infraštruktúru, ktorá bola dlho vnímaná ako ochranná vrstva. VPN brány, firewally, aplikačné brány, bezpečnostné appliance, virtualizačné platformy a identity systémy sú pre útočníkov atraktívne preto, že spájajú tri vlastnosti: sú vystavené, sú dôležité a často poskytujú vysokú mieru prístupu.
Pri endpointoch už firmy investovali do EDR, hardeningu, automatických aktualizácií a detekcie. Edge zariadenia však často bežia ako uzavreté appliance s obmedzenou možnosťou inštalovať agentov, slabšou forenznou viditeľnosťou a menej komfortným logovaním. Keď sa zraniteľnosť objaví práve tam, obranca môže mať problém zistiť, či už bola zneužitá.
To mení prioritu bezpečnostných tímov. Nestačí sledovať notebooky a servery. Treba vedieť, aké zariadenia chránia okraj siete, akú verziu firmvéru používajú, kto ich administruje, ako sa zálohujú konfigurácie, kam posielajú logy a ako rýchlo sa dajú izolovať.
AI ako zrýchľovač, nie zázračná zbraň
AI do zero-day témy patrí, ale opatrne. Nie je dôvod tvrdiť, že sama vytvorí úplne nový bezpečnostný vesmír. Realistickejšie je, že zrýchli existujúce činnosti: prieskum, hľadanie zraniteľností, analýzu kódu, tvorbu exploitov, triedenie cieľov a automatizáciu útokov.
GTIG očakáva, že v roku 2026 bude AI zrýchľovať preteky medzi útočníkmi a obrancami. Útočníkom môže skrátiť čas potrebný na prieskum, objavovanie zraniteľností a vývoj exploitov. Obrancovia ju môžu použiť na zlepšenie bezpečnostnej prevádzky, skoršie hľadanie chýb a rýchlejšiu reakciu.
Praktický záver však nie je „kúpme AI bezpečnostný nástroj“. Organizácia, ktorá nevie, čo vlastní, čo má vystavené internetu, kto má aké oprávnenia a kde má logy, nebude mať z AI veľký úžitok. AI môže zvýšiť výkon dobre nastaveného procesu. Slabý proces však sama neopraví.
Praktický checklist
Pre jednotlivca dáva zmysel začať týmito krokmi:
-
Aktualizovať operačný systém, prehliadač, mobil a dôležité aplikácie.
-
Používať iba podporovaný softvér a zariadenia.
-
Zapnúť viacfaktorové overenie pre najdôležitejšie účty.
-
Nepoužívať administrátorský účet na bežnú prácu, ak to nie je nutné.
-
Zálohovať dôležité dáta a overiť, že sa dajú obnoviť.
-
Obmedziť počet rozšírení v prehliadači a nepoužívaných aplikácií.
-
Byť opatrný pri nečakaných prílohách, odkazoch a výzvach na prihlásenie.
Pre malú firmu sú prioritné tieto opatrenia:
-
Mať inventár zariadení, účtov, služieb a verejne dostupných systémov.
-
Vedieť, čo je vystavené internetu a kto za to zodpovedá.
-
Pravidelne aktualizovať servery, notebooky, sieťové zariadenia a cloudové služby.
-
Vyžadovať MFA pre e-mail, administráciu, cloud a VPN.
-
Oddeliť bežné účty od administrátorských.
-
Používať offline alebo immutable zálohy.
-
Mať jednoduchý incident response plán a kontakty na technickú pomoc.
Pre väčšiu organizáciu je základom systémový prístup:
-
Attack surface management pre externé aj interné aktíva.
-
Centralizované logovanie a korelácia udalostí.
-
EDR alebo XDR tam, kde má reálnu viditeľnosť a prevádzkový zmysel.
-
Segmentácia siete a obmedzenie laterálneho pohybu.
-
Least privilege a hardening identity infraštruktúry.
-
Rýchle vyhodnocovanie kritických CVE a proces núdzovej mitigácie.
-
Bezpečná konfigurácia edge zariadení a pravidelná kontrola ich logov.
-
Test obnovy zo záloh a pravidelné tabletop cvičenia incidentov.
Cieľom nie je nulové riziko, ale menší dopad
Zero-day útokom sa nedá úplne zabrániť. Práve to je ich podstata: využívajú chybu, o ktorej obranca nemusí vedieť alebo na ktorú ešte nemusí existovať oprava. Z toho však nevyplýva, že obrana je zbytočná.
Reálna obrana nespočíva v jednom produkte. Stojí na znižovaní útočnej plochy, rýchlej detekcii, obmedzení oprávnení, segmentácii, zálohách a schopnosti rozhodovať sa pod tlakom. Antivírus, firewall a aktualizácie zostávajú dôležité, ale ako samostatná odpoveď na zero-day hrozby nestačia.
Najpraktickejší spôsob, ako o tejto téme premýšľať, je jednoduchý: nevieme, kde bude ďalšia chyba, ale vieme znížiť počet miest, kde nás môže zasiahnuť. Vieme skrátiť čas, počas ktorého môže útočník konať bez odhalenia. A vieme zmenšiť škodu, ak sa dostane dovnútra. To nie je marketingový sľub nulového rizika. Je to realistické riadenie bezpečnosti.

Ako si zariadiť malú kanceláriu v pohodlí domova
Home Office a vhodné kancelárske zariadenie V účastnosti sa veľmi často skloňuje slovné spojenie…
Zobraziť článok
Coworking: kedy dáva zmysel a komu sa naozaj oplatí
Coworking už nie je výsadou len startupov a freelancerov. Dnes ho využívajú aj etablované firmy,…
Zobraziť článok
USB-C je všade. Prečo nie v tlačiarňach?
Už ste sa niekedy pozreli na zadnú stranu novej tlačiarne a premýšľali, prečo na nej stále nájdete…
Zobraziť článok
Prečo sa v roku 2026 stále predávajú ihličkové tlačiarne?
Myslíte si, že ihličkové tlačiarne už dávno skončili v skladoch nepotrebnej techniky? Stále sa však…
Zobraziť článok
Tlačiareň s bezdrôtovým pripojením
Tlačiareň alebo multifunkcia je príslušenstvo k počítaču, ktoré poskytuje funkcie tlač, kopírovanie…
Zobraziť článok
Malý slovník výrazov pre tlačiarne a tlač
Ako sa vyznať vo výrazoch pre tlačiarne a tlač Svet technológií ide dopredu a zariadenia…
Zobraziť článok
Halloween, sviatok tajomna, kreativity a zábavy
Halloween patrí medzi najpopulárnejšie jesenné sviatky skoro po celom svete. Každý rok 31. októbra…
Zobraziť článok
Ako riešiť problémy s tlačiarňou
Tlačiarne sú pomerne spoľahlivé zariadenia, ktoré slúžia užívateľom dlhý čas. Oproti iným…
Zobraziť článok
Všetko, čo ste chceli vedieť o atramente do tlačiarní od AI
Keďže sa v súčasnosti všetko točí okolo umelej inteligencie (AI), tak sme si nechali vygenerovať…
Zobraziť článok
ChatGPT nenahradil Google, zmenil však prácu s informáciami
ChatGPT nenahradil Google ani celé profesie tak dramaticky, ako sa čakalo v roku 2023. Jeho…
Zobraziť článok
Tlačiarne a hlasoví asistenti
Vývoj tlačiarní už dávno nie je len navýšenie výkonu, zlepšenie parametrov a vyššia kvalita…
Zobraziť článok
Vizitky z domácej tlačiarne: výber papiera rozhoduje menej, než si myslíte
Domáca tlač vizitiek vyzerá ako rýchla úspora. Skutočným limitom však nie je výber papiera, ale to,…
Zobraziť článok Automatická identifikácia
 Počítačové komponenty
 Projektory a prezentačná technika
 Fólie